
ה-RBI דורש מהמלווים לחזק את ההגנות מפני מתקפות סייבר בסיוע בינה מלאכותית

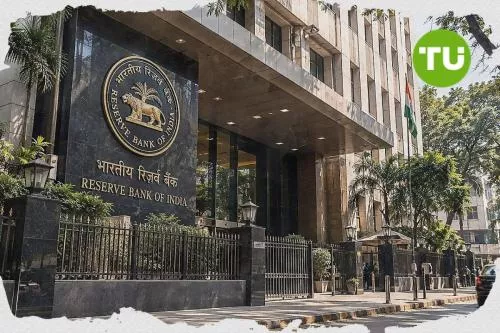
הבנק המרכזי של הודו מגביר את בדיקות אבטחת הסייבר בבנקים בעקבות שורת מתקפות שחשפו פרטי לקוחות והובילו להעברות בלתי מורשות. הרגולטור דורש מהמלווים להציג ראיות לכך שהם עומדים בדרישות האבטחה הקיימות ומסוגלים להתמודד עם איומים מתפתחים הקשורים לבינה מלאכותית.
היילייטס
- ה-RBI מגביר את בדיקות אבטחת הסייבר בבנקים.
- פרצות בממשקי API גרמו להפסדים של כ-2 מיליון דולר.
- SBI דיווח על דליפה שפגעה ב-3,900 לקוחות.
מאמר זה תורגם מהמקור. קראו את הגרסה המקורית מאת הכתב שלנו כאן.
רויטרס דיווחה כי ה-RBI קיים כמה פגישות עם בנקים כדי לבחון נקודות תורפה במערכות הדיגיטליות שלהם. הגורמים הרשמיים התמקדו במיוחד בממשקי תכנות יישומים, או API, המחברים בין בנקים לחברות פינטק ולמוסדות פיננסיים חוץ־בנקאיים.
ה-RBI מתמקד בנקודות תורפה בטכנולוגיה הבנקאית
הבנק המרכזי מבקש מידע מפורט על האופן שבו המלווים מגינים על המערכות שלהם, עוקבים אחר פעילות חשודה ומתכוננים למתקפות סייבר מתוחכמות יותר ויותר. הבדיקה כוללת גם ספקי טכנולוגיה חיצוניים, שהחיבור שלהם לרשתות הבנקאיות עלול ליצור נקודות תורפה נוספות באבטחה.
אף שבהודו כבר קיימות תקנות אבטחת סייבר למוסדות פיננסיים, יישומן עדיין אינו אחיד. מהלך הפיקוח האחרון נועד לוודא שהבנקים מיישמים את אמצעי ההגנה הקיימים, ולא רק מציגים מדיניות אבטחה שאימצו.
המלווים הקטנים יותר וחברות פיננסיות חוץ־בנקאיות זוכים לתשומת לב מיוחדת, משום שתשתיות הטכנולוגיה וספקי השירותים החיצוניים שלהם עלולים לאפשר לתוקפים גישה קלה יותר לרשתות בנקאיות גדולות. ה-RBI ביקש גם מידע על היערכות לאיומים הקשורים לבינה מלאכותית, על רקע החשש שכלים אוטומטיים יקשה על זיהוי המתקפות.
מתקפות אחרונות חושפות נתוני לקוחות ומערכות תשלומים
כמה תקריות הדגישו את נקודות התורפה בתשתית הפיננסית של הודו. בנק המדינה של הודו, המלווה הגדול במדינה, מסר כי דלפו פרטים של כ-3,900 לקוחות. הבנק חוקר את התקרית ועדיין לא זיהה את נקודת התורפה שעמדה בבסיסה.
מתקפה נפרדת פגעה בשני מלווים חוץ־בנקאיים ממומבאי ב-8–9 באוקטובר. לפי תלונה שהוגשה למשטרה, החברות הפסידו כ-2 מיליון דולר בעקבות יותר מ-700 העברות מיידיות בלתי מורשות, שבוצעו מחשבונות בבנק ICICI.
החוקרים זיהו חיבור API שנפרץ, ששימש להעברת הוראות לתשלום הלוואות, כנקודת הכניסה האפשרית למתקפה. התקרית ממחישה כיצד תוקפים יכולים לנצל חיבורים בין מוסדות פיננסיים, גם בלי לחדור למערכות הליבה של הבנק.
התרחבות הבנקאות הדיגיטלית מגבירה את הלחץ בתחום האבטחה
סוכנות אבטחת הסייבר של הודו, CERT-In, פרסמה ב-9 באוקטובר אזהרה שלפיה תוקפים גונבים פרטי גישה ל-API של בנקים כדי להעביר כספים ממוסדות פיננסיים. הסוכנות ציינה גם כי ייתכן שנעשה שימוש בכלים מבוססי בינה מלאכותית במתקפות כאלה.
התקריות מדגישות את הסיכונים הפיננסיים הכרוכים בקישוריות ההולכת וגוברת בין שירותים בנקאיים. ההפסד המדווח של 2 מיליון דולר וחשיפת הרשומות של 3,900 לקוחות ממחישים כיצד נקודות תורפה בחלקים שונים של המערכת הפיננסית עלולות להשפיע הן על המוסדות והן על לקוחותיהם.
עבור הבנקים, אימות חזק יותר של API, ניטור רציף של עסקאות ופיקוח על ספקי טכנולוגיה הופכים לעדיפויות מרכזיות בתחום הציות. התערבות ה-RBI מאותתת כי הרגולטורים מצפים ליישום עקבי יותר של דרישות אבטחת הסייבר הקיימות, ככל ששירותים פיננסיים דיגיטליים מתרחבים.
דיווחנו גם על מתקפה חשודה על Binance, שבה נגנבו 6 מיליארד דולר — המתקפה הגדולה ביותר אי פעם על עולם הקריפטו, ככל הנראה.



חדשות Reserve Bank of India האחרונות


-
 אוגנדה
-
 אוזבקיסטן
-
 אוסטריה
-
 אוסטרליה
-
 אוקראינה
-
 אורוגוואי
-
 אזרבייג'ן
-
 איחוד
-
 איחוד האמירויות הערביות
-
 איטליה
-
 אינדונזיה
-
 איראן, רפובליקה אסלאמית
-
 אירלנד
-
 אל סלבדור
-
 אלבניה
-
 אלג'יריה
-
 אנגולה
-
 אסוואטיני
-
 אסטוניה
-
 אפגניסטן
-
 אקוודור
-
 ארגנטינה
-
ארה״ב
-
 ארמניה
-
 אתיופיה
-
 בהאמה
-
 בולגריה
-
 בוליביה
-
 בוצואנה
-
 בחריין
-
 בלארוס
-
 בלגיה
-
 בנגלדש
-
 ברוניי דארוסלם
-
 ברזיל
-
 בריטניה
-
 ג'ורג'יה
-
 ג'מייקה
-
 גאנה
-
 גרמניה
-
 דנמרק
-
 דרום אפריקה
-
 האיטי
-
 הודו
-
 הולנד
-
 הונג קונג
-
 הונגריה
-
 הרפובליקה הדומיניקנית
-
 וייטנאם
-
 ונצואלה
-
 זימבבואה
-
 זמביה
-
 חוף השנהב
-
 טג'יקיסטן
-
 טורקיה
-
 טייוואן, מחוז סין
-
 טנזניה
-
 טרינידד וטובגו
-
 יוון
-
 יפן
-
 ירדן
-
 ישראל
-
 כווית
-
 לאוס
-
 לבנון
-
 לוב
-
 לוקסמבורג
-
 לטביה
-
 ליטא
-
 לסוטו
-
 מאוריציוס
-
 מדגסקר
-
 מוזמביק
-
 מולדובה
-
 מונגוליה
-
 מונטנגרו
-
 מיאנמר
-
 מלזיה
-
 מלטה
-
 מצרים
-
 מקדוניה הצפונית
-
 מקסיקו
-
 מרוקו
-
 נורבגיה
-
 ניגריה
-
 ניו זילנד
-
 נמיביה
-
 נפאל
-
 סומליה
-
 סוריה
-
 סין
-
 סינגפור
-
 סלובניה
-
 סלובקיה
-
 ספרד
-
 סרביה
-
 סרי לנקה
-
 עומאן
-
 עיראק
-
 ערב הסעודית
-
 פולין
-
 פורטו ריקו
-
 פורטוגל
-
 פיליפינים
-
 פינלנד
-
 פלסטין
-
 פנמה
-
 פפואה גינאה החדשה
-
 פקיסטן
-
 פרגוואי
-
 פרו
-
 צ'ילה
-
 צרפת
-
 צ׳כיה
-
 קובה
-
 קולומביה
-
 קונגו
-
 קונגו ד׳
-
 קוסטה ריקה
-
 קוריאה
-
 קזחסטן
-
 קטאר
-
 קירגיזסטן
-
 קמבודיה
-
 קמרון
-
 קנדה
-
 קניה
-
 קפריסין
-
 קרואטיה
-
 רואנדה
-
 רומניה
-
 שוודיה
-
 שוויץ
-
 תאילנד
-
 תוניסיה
-
 תימן
- Forex
- Crypto












