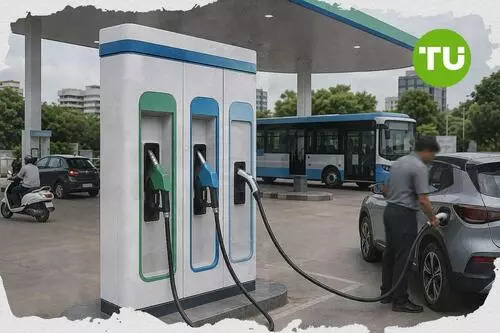
PNGRB ने CGD क्षेत्र के लिए आईटी अवसंरचना दिशानिर्देश अद्यतन किए

भारत के सिटी गैस डिस्ट्रीब्यूशन क्षेत्र में डिजिटल बदलाव तेज होने के बीच पेट्रोलियम और प्राकृतिक गैस विनियामक बोर्ड ने आधारभूत आईटी अवसंरचना के लिए अपने दिशानिर्देश अद्यतन किए हैं। नए मानक उपभोक्ता सेवा, परिचालन सुरक्षा और नियामकीय अनुपालन को मजबूत करने पर केंद्रित हैं, खासकर उन छोटी इकाइयों के लिए जो अभी संचालन शुरू कर रही हैं।
हाइलाइट्स
- Petroleum and Natural Gas Regulatory Board ने CGD क्षेत्रों की डिजिटल परिपक्वता और आईटी क्षमताओं में अंतर को ध्यान में रखते हुए आईटी अवसंरचना दिशानिर्देश अद्यतन किए।
- अद्यतन दिशानिर्देशों में नेटवर्क कनेक्टिविटी, डेटा प्रबंधन, डिजिटल उपभोक्ता सेवाएं, साइबर सुरक्षा दायित्व एवं आईटी गवर्नेंस जैसे क्षेत्रों की न्यूनतम आवश्यकताएं निर्धारित की गई हैं।
- दिशानिर्देश संस्थाओं को साइबर सुरक्षा सुदृढ़ करने, डिजिटलीकरण तेज करने, क्लाउड अवसंरचना अपनाने और डेटा संरक्षण कानूनों के अनुपालन के लिए प्रोत्साहित करते हैं।
डिजिटल संचालन के लिए न्यूनतम मानक
Petroleum and Natural Gas Regulatory Board के अनुसार, अद्यतन दिशानिर्देश सिटी गैस डिस्ट्रीब्यूशन, CGD, इकाइयों में डिजिटल परिपक्वता और आईटी क्षमता के असमान स्तरों को ध्यान में रखते हुए तैयार किए गए हैं। बोर्ड, जो Petroleum and Natural Gas Regulatory Board Act, 2006 के तहत स्थापित है, देशभर में पेट्रोलियम और प्राकृतिक गैस की निर्बाध आपूर्ति के नियमन के लिए जिम्मेदार है।दिशानिर्देशों में नेटवर्क कनेक्टिविटी, डेटा प्रबंधन, डिजिटल उपभोक्ता सेवाएं, साइबर सुरक्षा दायित्व और आईटी गवर्नेंस जैसे प्रमुख क्षेत्रों को शामिल किया गया है। इनमें यह भी स्पष्ट किया गया है कि विनियमित संस्थाओं को उपभोक्ता हितों की रक्षा और सुरक्षित तथा कुशल सेवा आपूर्ति के लिए निर्धारित आधारभूत मानकों का पालन करना होगा।
साइबर सुरक्षा और अनुपालन पर जोर
बोर्ड ने कहा है कि क्षेत्र में डिजिटल परिवर्तन बढ़ने के साथ विश्वसनीय आईटी अवसंरचना अब उपभोक्ता सेवाओं, नियामकीय रिपोर्टिंग और परिचालन सुरक्षा के लिए अधिक महत्वपूर्ण हो गई है। कृत्रिम बुद्धिमत्ता से प्रभावित बदलते खतरे के परिदृश्य को देखते हुए साइबर सुरक्षा को इन दिशानिर्देशों में केंद्रीय स्थान दिया गया है।दिशानिर्देश संस्थाओं को आधारभूत मानकों से आगे बढ़कर सेवा गुणवत्ता सुधारने, डिजिटलीकरण तेज करने और राष्ट्रीय डेटा संरक्षण कानूनों के अनुपालन को मजबूत करने के लिए प्रोत्साहित करते हैं। इनमें क्लाउड अवसंरचना के उपयोग, बिजनेस कंटिन्युटी प्लानिंग और प्रौद्योगिकी लाइफसाइकल प्रबंधन जैसे अतिरिक्त क्षेत्रों को भी शामिल किया गया है, ताकि संस्थाएं डिजिटल संचालन और नियामकीय एकीकरण की जटिलताओं को बेहतर ढंग से संभाल सकें।
हमारी पिछली रिपोर्ट में जनरेटिव एआई/एलएलएम के बढ़ते उछाल के बीच कारोबारों को प्रचार और वास्तविक व्यावसायिक उपयोगिता में फर्क करने की जरूरत पर जोर दिया गया था। इसमें बताया गया था कि बिना स्पष्ट रणनीति, आरओआई आकलन और जवाबदेही ढांचे के एआई अपनाने से लागत, विश्वसनीयता, परिचालन और साइबर जोखिम बढ़ सकते हैं। साथ ही, महंगे ‘sovereign LLM’ के बजाय स्थानीय जरूरतों के अनुरूप किफायती और विनियमित समाधानों को प्राथमिकता देने की बात कही गई थी।



नवीनतम भारत समाचार


-
 अंगोला
-
 अज़रबैजान
-
 अफ़गानिस्तान
-
 अर्जेंटीना
-
 अल साल्वाडोर
-
 अल्जीरिया
-
 अल्बानिया
-
 आयरलैंड
-
 आर्मेनिया
-
 इंडोनेशिया
-
 इक्वाडोर
-
 इजराइल
-
 इटली
-
 इथियोपिया
-
 इराक
-
 ईरान, इस्लामी गणराज्य
-
 उज़बेकिस्तान
-
 उत्तर मैसिडोनिया
-
 उरुग्वे
-
 एस्टोनिया
-
 एस्वातिनी
-
 ऑस्ट्रिया
-
 ऑस्ट्रेलिया
-
 ओमान
-
 कंबोडिया
-
 कज़ाख़स्तान
-
 कतर
-
 कनाडा
-
 कांगो
-
 किर्गिज़स्तान
-
 कुवैत
-
 केन्या
-
 कैमरून
-
 कोटे डी आइवर
-
 कोरिया
-
 कोलम्बिया
-
 कोस्टा रिका
-
 क्यूबा
-
 क्रोएशिया
-
 ग्रीस
-
 घाना
-
 चिली
-
 चीन
-
 चेक गणराज्य
-
 जमैका
-
 जर्मनी
-
 जापान
-
 जाम्बिया
-
 जिम्बाब्वे
-
 जॉर्जिया
-
 जॉर्डन
-
 ट्यूनीशिया
-
 डेनमार्क
-
 डेमोक्रेटिक कांगो
-
 डोमिनिकन गणराज्य
-
 तंज़ानिया
-
 ताइवान, चीन प्रांत
-
 ताजिकिस्तान
-
 तुर्की
-
 त्रिनिदाद और टोबैगो
-
 थाईलैंड
-
 दक्षिण अफ्रीका
-
 नाइजीरिया
-
 नामीबिया
-
 नीदरलैंड
-
 नेपाल
-
 नॉर्वे
-
 न्यूजीलैंड
-
 पनामा
-
 पाकिस्तान
-
 पापुआ न्यू गिनी
-
 पुर्तगाल
-
 पेरू
-
 पैराग्वे
-
 पोलैंड
-
 प्यूर्टो रिको
-
 फ़िनलैंड
-
 फिलिस्तीन
-
 फिलीपींस
-
 फ्रांस
-
 बहरीन
-
 बहामास
-
 बांग्लादेश
-
 बुल्गारिया
-
 बेलारूस
-
 बेल्जियम
-
 बोत्सवाना
-
 बोलीविया
-
 ब्राज़ील
-
 ब्रुनेई दारुस्सलाम
-
 भारत
-
 मंगोलिया
-
 मलेशिया
-
 माल्टा
-
 मिस्र
-
 मेक्सिको
-
 मेडागास्कर
-
 मॉरीशस
-
 मोंटेनेग्रो
-
 मोज़ाम्बिक
-
 मोरक्को
-
 मोल्दोवा
-
 म्यांमार
-
 यमन
-
 युगांडा
-
 यूएई
-
 यूक्रेन
-
 यूनाइटेड किंगडम
-
 रवांडा
-
 रीयूनियन
-
 रोमानिया
-
 लक्ज़मबर्ग
-
 लाओस
-
 लातविया
-
 लिथुआनिया
-
 लीबिया
-
 लेबनान
-
 लेसोथो
-
 वियतनाम
-
 वेनेजुएला
-
 श्रीलंका
-
संयुक्त राज्य
-
 सऊदी अरब
-
 सर्बिया
-
 साइप्रस
-
 सिंगापुर
-
 सीरिया
-
 सोमालिया
-
 स्पेन
-
 स्लोवाकिया
-
 स्लोवेनिया
-
 स्विट्ज़रलैंड
-
 स्वीडन
-
 हंगरी
-
 हांगकांग
-
 हैती
- Forex
- Crypto