Το tweet διαγράφηκε από τον συγγραφέα.
Αλλά αποθηκεύσαμε τα πάντα 🙂.
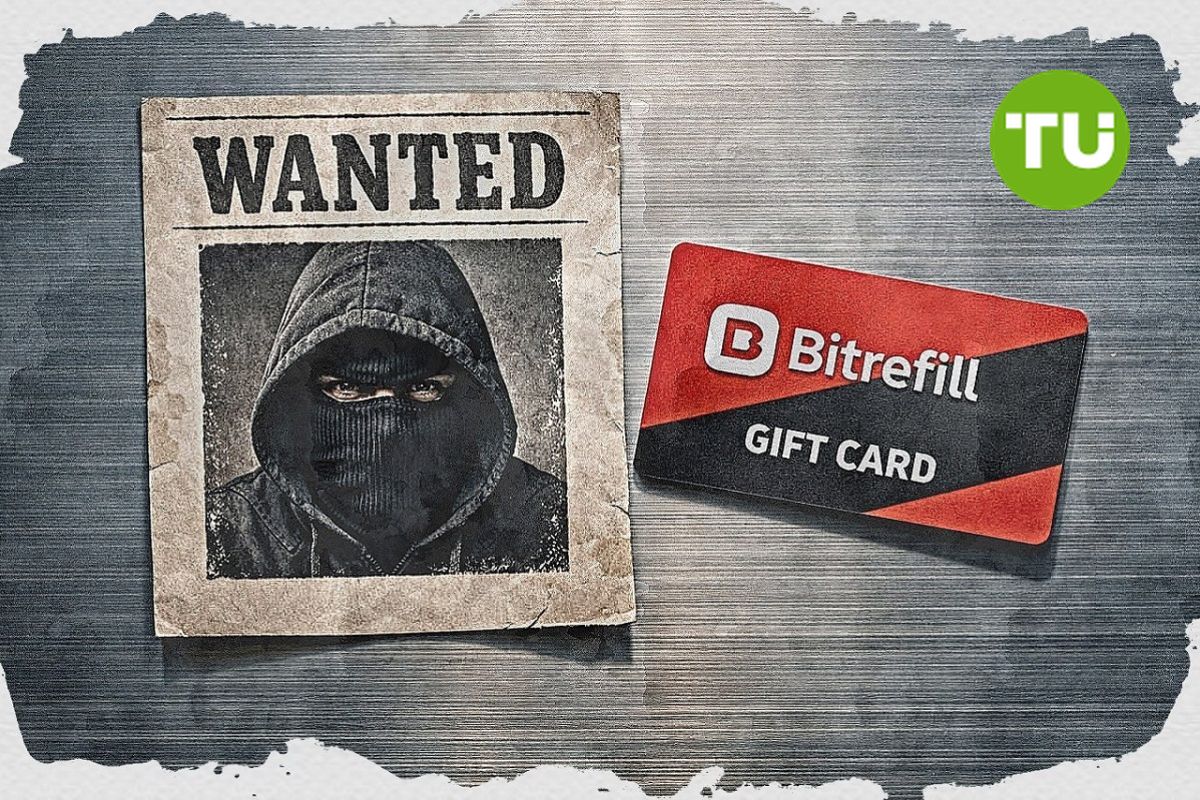
Η διεθνής εταιρεία ηλεκτρονικού εμπορίου κρυπτογράφησης Bitrefill ανέφερε κυβερνοεπίθεση κατά της πλατφόρμας της. Η ομάδα Lazarus Group της Βόρειας Κορέας θεωρείται πιθανός ύποπτος, καθώς οι επιτιθέμενοι λειτουργούσαν με τρόπο που συνάδει με τις γνωστές τακτικές της.
Αυτό το άρθρο μεταφράστηκε από το πρωτότυπο. Διαβάστε την αρχική έκδοση από τον ανταποκριτή μας εδώ.
Σύμφωνα με το The Block, η σουηδική πλατφόρμα Bitrefill, η οποία δραστηριοποιείται σε 186 χώρες, έπεσε θύμα κυβερνοεπίθεσης κατά την οποία χάκερ απέκτησαν πρόσβαση σε 18.500 αρχεία αγορών πελατών και αποστράγγισαν τμήματα των hot wallets της εταιρείας και των δωροκαρτών πελατών.
Το περιστατικό ξεκίνησε την 1η Μαρτίου, όταν οι επιτιθέμενοι απέκτησαν πρόσβαση μέσω ενός παραβιασμένου φορητού υπολογιστή υπαλλήλου. Ακολούθησαν παραβιάσεις ορισμένων κρυπτογραφικών πορτοφολιών Bitrefill και ύποπτες αγορές από τους προμηθευτές της εταιρείας.
Ενώ η Bitrefill δεν αποκάλυψε τη συνολική οικονομική ζημία, αναγνώρισε ότι οι χάκερς είχαν πρόσβαση σε "ένα ευρύτερο τμήμα της υποδομής της Bitrefill, συμπεριλαμβανομένων τμημάτων της βάσης δεδομένων της". Περίπου 1.000 από τα 18.500 αρχεία πελατών αντιμετωπίζουν αυξημένο κίνδυνο έκθεσης κρυπτογραφημένων ονομάτων πελατών. Η εταιρεία δήλωσε ότι έχει έρθει σε επαφή με τα επηρεαζόμενα άτομα.
Σε μια ανάρτηση στο X την Τρίτη, η Bitrefill δήλωσε ότι με βάση τους δείκτες που παρατηρήθηκαν κατά τη διάρκεια της έρευνας - συμπεριλαμβανομένων των μεθόδων επίθεσης, του κακόβουλου λογισμικού που χρησιμοποιήθηκε, της ανίχνευσης blockchain και της επαναχρησιμοποίησης διευθύνσεων IP και email - η επίθεση πιθανότατα πραγματοποιήθηκε από την ομάδα Lazarus Group της Βόρειας Κορέας και την υποομάδα hacking Bluenoroff.
Προβολή ανάρτησης στο X Φόρτωση...
Ωστόσο, η Bitrefill σημείωσε ότι δεν έχει λόγο να πιστεύει ότι οι επιτιθέμενοι στόχευαν ειδικά τη βάση δεδομένων της. Αντιθέτως, εκτελέστηκε μόνο ένας περιορισμένος αριθμός ερωτημάτων για να αποκτήσουν πρόσβαση σε κεφάλαια κρυπτονομισμάτων και υπόλοιπα δωροκαρτών.
Η εταιρεία δήλωσε ότι αρχικά έκλεισε τα συστήματα ως μέρος της στρατηγικής περιορισμού της, αλλά οι λειτουργίες έχουν πλέον αποκατασταθεί σε μεγάλο βαθμό. Η Bitrefill δήλωσε επίσης ότι θα καλύψει τις απώλειες χρησιμοποιώντας το λειτουργικό της κεφάλαιο. Κατά τη διάρκεια της αντίδρασης, συνεργάστηκε με τις εταιρείες κυβερνοασφάλειας zeroShadow, SEAL911, RecoverisTeam και άλλες.
Σύμφωνα με την Chainalysis, ομάδες και άτομα που συνδέονται με τη Βόρεια Κορέα έκλεψαν πάνω από 2 δισεκατομμύρια δολάρια σε κρυπτονόμισμα το 2025 από το σύνολο των 3,4 δισεκατομμυρίων δολαρίων που εκλάπησαν, καθιστώντας τη χώρα την πιο ενεργή και σημαντική απειλή στον χώρο της κρυπτογράφησης σήμερα.
Η πιθανή εμπλοκή της Lazarus εντείνει τις ανησυχίες των θεσμικών συμμετεχόντων στην αγορά, καθώς τέτοιου είδους επιθέσεις δεν έχουν μόνο οικονομικό αλλά και γεωπολιτικό χαρακτήρα. Για τον κλάδο, αυτό συνεπάγεται αύξηση του κόστους ασφαλείας, αυστηρότερες απαιτήσεις συμμόρφωσης και περαιτέρω ενοποίηση γύρω από παίκτες που είναι σε θέση να επενδύσουν σε προηγμένα συστήματα προστασίας και αντιμετώπισης περιστατικών.
Επιπλέον, το περιστατικό αναδεικνύει τα συστημικά τρωτά σημεία στις εταιρείες κρυπτογράφησης που λειτουργούν υβριδικές υποδομές που συνδυάζουν δεδομένα χρηστών, θερμά πορτοφόλια και ενσωματώσεις τρίτων. Ακόμη και με ισχυρή ασφάλεια σε επίπεδο blockchain, οι επιθέσεις μέσω παραβιασμένων συσκευών των εργαζομένων παραμένουν ένας από τους πιο αποτελεσματικούς φορείς, υπογραμμίζοντας για άλλη μια φορά τον ανθρώπινο παράγοντα ως κρίσιμο κίνδυνο κυβερνοασφάλειας.
Όπως γράψαμε, οι χάκερ του Lazarus χρησιμοποιούν το Zoom για να κλέψουν κεφάλαια από πορτοφόλια κρυπτογράφησης

 HAE
 Αίγυπτος
 Αγκόλα
 Αζερμπαϊτζάν
 Αιθιοπία
 Ακτή Ελεφαντοστού
 Αλβανία
 Αλγερία
 Αργεντινή
 Αρμενία
 Αυστρία
 Αυστραλία
 Αφγανιστάν
 Αϊτή
 Βέλγιο
 Βενεζουέλα
 Βιετνάμ
 Βολιβία
 Βουλγαρία
 Βραζιλία
 Βόρεια Μακεδονία
 Γαλλία
 Γερμανία
 Γεωργία
 Γκάνα
 Δανία
 Δημ. Κονγκό
 Δομινικανή Δημοκρατία
 Εκουαδόρ
 Ελ Σαλβαδόρ
 Ελβετία
 Ελλάδα
 Επανένωση
 Εσθονία
 Εσουατίνι
 Ζάμπια
 Ζιμπάμπουε
ΗΠΑ
 Ηνωμένο Βασίλειο
 Ιαπωνία
 Ινδία
 Ινδονησία
 Ιορδανία
 Ιράκ
 Ιράν, Ισλαμική Δημοκρατία
 Ιρλανδία
 Ισπανία
 Ισραήλ
 Ιταλία
 Κένυα
 Κίνα
 Καζακστάν
 Καμερούν
 Καμπότζη
 Καναδάς
 Κατάρ
 Κιργιστάν
 Κολομβία
 Κονγκό
 Κορέα
 Κουβέιτ
 Κούβα
 Κροατία
 Κόστα Ρίκα
 Κύπρος
 Λάος
 Λίβανος
 Λεσόθο
 Λεττονία
 Λευκορωσία
 Λιβύη
 Λιθουανία
 Λουξεμβούργο
 Μάλτα
 Μαδαγασκάρη
 Μαλαισία
 Μαρόκο
 Μαυρίκιος
 Μαυροβούνιο
 Μεξικό
 Μιανμάρ
 Μογγολία
 Μοζαμβίκη
 Μολδαβία
 Μπανγκλαντές
 Μπαχάμες
 Μπαχρέιν
 Μποτσουάνα
 Μπρουνέι
 Νέα Ζηλανδία
 Ναμίμπια
 Νεπάλ
 Νιγηρία
 Νορβηγία
 Νότια Αφρική
 Ολλανδία
 Ομάν
 Ουγγαρία
 Ουγκάντα
 Ουζμπεκιστάν
 Ουκρανία
 Ουρουγουάη
 Πακιστάν
 Παλαιστίνη
 Παναμάς
 Παπούα Νέα Γουινέα
 Παραγουάη
 Περού
 Πολωνία
 Πορτογαλία
 Πουέρτο Ρίκο
 Ρουάντα
 Ρουμανία
 Σαουδική Αραβία
 Σερβία
 Σιγκαπούρη
 Σλοβακία
 Σλοβενία
 Σομαλία
 Σουηδία
 Σρι Λάνκα
 Συρία
 Τανζανία
 Τατζικιστάν
 Ταϊβάν
 Ταϊλάνδη
 Τζαμάικα
 Τουρκία
 Τρινιδάδ και Τομπάγκο
 Τσεχία
 Τυνησία
 Υεμένη
 Φιλιππίνες
 Φινλανδία
 Χιλή
 Χονγκ Κονγκ