Tweet byl autorem smazán.
Ale my jsme všechno uložili 🙂.
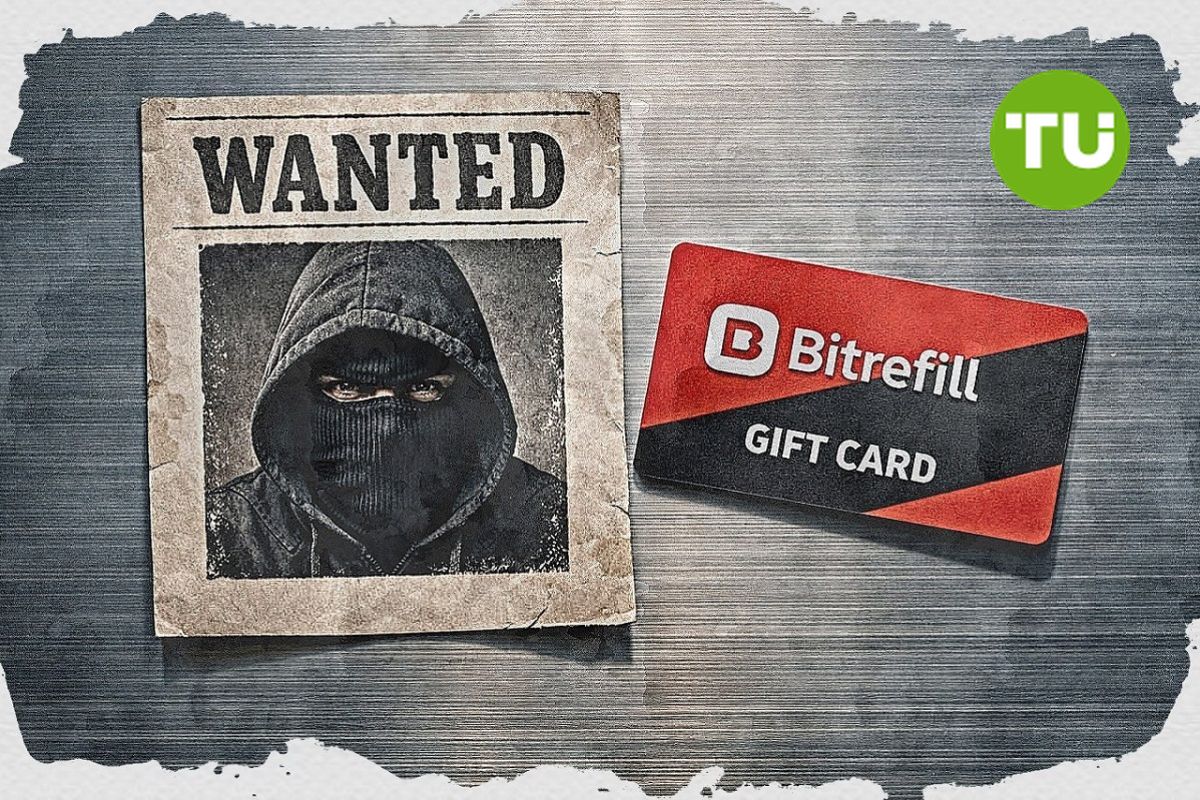
Mezinárodní společnost Bitrefill, která se zabývá elektronickým obchodováním s kryptoměnami, ohlásila kybernetický útok na svou platformu. Za potenciálního podezřelého je považována severokorejská skupina Lazarus Group, protože útočníci operovali způsobem, který odpovídá její známé taktice.
Tento článek byl přeložen z originálu. Přečtěte si původní verzi od našeho korespondenta zde.
Podle serveru The Block se švédská platforma Bitrefill, která působí ve 186 zemích, stala obětí kybernetického útoku, při němž hackeři získali přístup k 18 500 záznamům o nákupech zákazníků a vyčerpali část horkých peněženek společnosti a dárkových karet zákazníků.
Incident začal 1. března, kdy útočníci získali přístup prostřednictvím napadeného notebooku zaměstnance. Následovalo narušení některých kryptopeněženek společnosti Bitrefill a podezřelé nákupy od dodavatelů společnosti.
Společnost Bitrefill sice nezveřejnila celkovou finanční škodu, ale přiznala, že hackeři získali přístup k "širší části infrastruktury společnosti Bitrefill, včetně částí její databáze". Přibližně 1 000 z 18 500 záznamů o zákaznících čelí zvýšenému riziku odhalení zašifrovaných jmen zákazníků. Společnost uvedla, že postižené osoby kontaktovala.
V úterním příspěvku na X společnost Bitrefill uvedla, že na základě zjištěných indicií během vyšetřování - včetně metod útoku, použitého malwaru, sledování blockchainu a opakovaného použití IP adres a e-mailů - útok s největší pravděpodobností provedla severokorejská skupina Lazarus Group a její hackerská podskupina Bluenoroff.
Zobrazit příspěvek na X Načítání...
Společnost Bitrefill nicméně poznamenala, že nemá důvod se domnívat, že útočníci cílili konkrétně na její databázi. Místo toho byl proveden pouze omezený počet dotazů, které měly získat přístup k prostředkům v kryptoměnách a zůstatkům na dárkových kartách.
Společnost uvedla, že v rámci strategie omezování dopadů původně odstavila systémy, ale nyní byl provoz z velké části obnoven. Společnost Bitrefill rovněž uvedla, že ztráty pokryje ze svého provozního kapitálu. Během reakce spolupracovala s firmami zabývajícími se kybernetickou bezpečností zeroShadow, SEAL911, RecoverisTeam a dalšími.
Podle společnosti Chainalysis skupiny a jednotlivci napojení na Severní Koreu v roce 2025 ukradli více než 2 miliardy dolarů v kryptoměnách z celkového objemu 3,4 miliardy ukradených dolarů, což z této země činí nejaktivnější a nejvýznamnější hrozbu v současném kryptoprostoru.
Možné zapojení Lazaruse zvyšuje obavy institucionálních účastníků trhu, protože takové útoky mají nejen finanční, ale i geopolitický charakter. Pro odvětví to znamená rostoucí náklady na zabezpečení, přísnější požadavky na dodržování předpisů a další konsolidaci kolem hráčů schopných investovat do pokročilých systémů ochrany a reakce na incidenty.
Incident navíc poukazuje na systémové zranitelnosti kryptografických společností provozujících hybridní infrastruktury, které kombinují uživatelská data, horké peněženky a integrace třetích stran. I při silném zabezpečení na úrovni blockchainu zůstávají útoky prostřednictvím kompromitovaných zařízení zaměstnanců jedním z nejúčinnějších vektorů, což opět zdůrazňuje lidský faktor jako kritické riziko kybernetické bezpečnosti.
Jak jsme psali, hackeři Lazarus využívají ke krádeži prostředků z kryptopeněženek technologii Zoom

 Afghánistán
 Albánie
 Alžírsko
 Angola
 Argentina
 Arménie
 Austrálie
 Bahamy
 Bahrajn
 Bangladéš
 Belgie
 Bolívie
 Botswana
 Brazílie
 Brunej Darussalam
 Bulharsko
 Bělorusko
 Chile
 Chorvatsko
 Dominikánská republika
 Dánsko
 Egypt
 Ekvádor
 Estonsko
 Eswatini
 Etiopie
 Filipíny
 Finsko
 Francie
 Ghana
 Gruzie
 Haiti
 Hongkong
 Indie
 Indonésie
 Irsko
 Irák
 Itálie
 Izrael
 Jamajka
 Japonsko
 Jemen
 Jižní Afrika
 Jordánsko
 Kambodža
 Kamerun
 Kanada
 Katar
 Kazachstán
 Keňa
 Kolumbie
 Kongo
 Konžská DR
 Korea
 Kostarika
 Kuba
 Kuvajt
 Kypr
 Kyrgyzstán
 Laos
 Lesotho
 Libanon
 Libye
 Litva
 Lotyšsko
 Lucembursko
 Madagaskar
 Malajsie
 Malta
 Maroko
 Mauricius
 Maďarsko
 Mexiko
 Moldavsko
 Mongolsko
 Mosambik
 Myanmar
 Namibie
 Nepál
 Nigérie
 Nizozemsko
 Norsko
 Nový Zéland
 Německo
 Omán
 Palestina
 Panama
 Papua Nová Guinea
 Paraguay
 Peru
 Pobřeží slonoviny
 Polsko
 Portoriko
 Portugalsko
 Pákistán
 Rakousko
 Reunion
 Rumunsko
 Rwanda
 SAE
 Salvador
 Saúdská Arábie
 Severní Makedonie
 Singapur
 Slovensko
 Slovinsko
 Somálsko
 Spojené království
 Srbsko
 Srí Lanka
 Sýrie
 Tanzanie
 Tchaj-wan, provincie Čína
 Thajsko
 Trinidad a Tobago
 Tunisko
 Turecko
 Tádžikistán
USA
 Uganda
 Ukrajina
 Uruguay
 Uzbekistán
 Venezuela
 Vietnam
 Zambie
 Zimbabwe
 Ázerbájdžán
 Írán, Islámská republika
 Černá Hora
 Česko
 Čína
 Řecko
 Španělsko
 Švédsko
 Švýcarsko