
La RBI exhorte les prêteurs à renforcer leurs défenses contre les cyberattaques assistées par l’IA

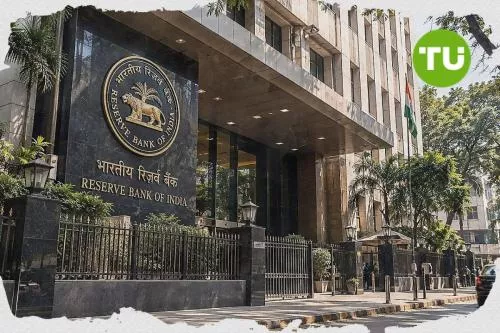
La Reserve Bank of India intensifie les contrôles de cybersécurité des banques après une série d’attaques ayant exposé des informations sur des clients et entraîné des virements non autorisés. Le régulateur exige des preuves que les prêteurs respectent les exigences de sécurité en vigueur et sont capables de faire face aux nouvelles menaces liées à l’intelligence artificielle.
Points forts
- La RBI renforce les contrôles de cybersécurité des banques.
- Des failles d’API ont entraîné environ 2 millions de dollars de pertes.
- SBI a signalé une fuite touchant 3 900 clients.
Cet article a été traduit de l'original. Lisez la version originale de notre correspondant ici.
Reuters a rapporté que la RBI a tenu plusieurs réunions avec des banques afin d’examiner les vulnérabilités de leurs systèmes numériques. Les responsables se sont particulièrement intéressés aux interfaces de programmation d’applications, ou API, qui relient les banques aux sociétés de fintech et aux institutions financières non bancaires.
La RBI cible les failles technologiques du secteur bancaire
La banque centrale demande des informations détaillées sur la manière dont les prêteurs protègent leurs systèmes, surveillent les activités suspectes et se préparent à des cyberattaques de plus en plus sophistiquées. Son examen porte également sur les prestataires technologiques tiers, dont les connexions aux réseaux bancaires peuvent créer des vulnérabilités supplémentaires.
Bien que l’Inde dispose déjà de règles de cybersécurité applicables aux institutions financières, leur mise en œuvre reste inégale. Cette nouvelle initiative de supervision vise à garantir que les banques appliquent les mesures de protection existantes, plutôt que de se contenter de démontrer qu’elles ont mis en place des politiques de sécurité.
Les petits prêteurs et les sociétés financières non bancaires font l’objet d’une attention particulière, car leurs infrastructures technologiques et leurs prestataires externes pourraient offrir aux attaquants un accès plus facile aux grands réseaux bancaires. La RBI a également demandé des informations sur la préparation aux menaces liées à l’IA, signe de ses inquiétudes quant à la possibilité que les outils automatisés rendent les attaques plus difficiles à détecter.
Des attaques récentes exposent les données des clients et les systèmes de paiement
Plusieurs incidents ont mis en évidence les failles de l’infrastructure financière indienne. State Bank of India, le plus grand prêteur du pays, a révélé que des informations concernant environ 3 900 clients avaient été divulguées. La banque enquête sur l’incident et n’a pas encore identifié la vulnérabilité à l’origine de la fuite.
Une attaque distincte a touché deux prêteurs non bancaires basés à Mumbai les 8 et 9 octobre. Selon une plainte déposée auprès de la police, les sociétés ont perdu environ 2 millions de dollars à la suite de plus de 700 virements instantanés non autorisés impliquant des comptes à ICICI Bank.
Les enquêteurs ont identifié une connexion API compromise, utilisée pour transmettre des ordres de décaissement de prêts, comme point d’entrée probable. Cet incident montre comment des attaquants peuvent exploiter les liens entre institutions financières sans nécessairement pénétrer les systèmes centraux d’une banque.
L’essor des services bancaires numériques accentue la pression sur la sécurité
L’agence indienne de cybersécurité, CERT-In, a publié le 9 octobre un avis signalant que des attaquants dérobaient des identifiants d’API bancaires pour transférer des fonds depuis des institutions financières. L’agence a également évoqué le recours possible à des outils assistés par l’IA dans ce type d’attaque.
Ces incidents soulignent les risques financiers liés à l’interconnexion croissante des services bancaires. La perte déclarée de 2 millions de dollars et l’exposition des dossiers de 3 900 clients montrent comment des failles dans différentes parties du système financier peuvent affecter les institutions comme leurs clients.
Pour les banques, le renforcement de l’authentification des API, la surveillance continue des transactions et le contrôle des fournisseurs technologiques deviennent des priorités centrales en matière de conformité. L’intervention de la RBI indique que les régulateurs attendent une application plus rigoureuse des exigences de cybersécurité existantes, à mesure que les services financiers numériques se développent.
Nous avons également rapporté que Binance a été victime d’un piratage présumé de 6 milliards de dollars, potentiellement la plus importante attaque crypto jamais enregistrée.



Dernières actualités d’Reserve Bank of India


-
 Afghanistan
-
 Afrique du Sud
-
 Albanie
-
 Algérie
-
 Allemagne
-
 Angola
-
 Arabie Saoudite
-
 Argentine
-
 Arménie
-
 Australie
-
 Autriche
-
 Azerbaïdjan
-
 Bahamas
-
 Bahreïn
-
 Bangladesh
-
 Belarus
-
 Belgique
-
 Bolivie
-
 Botswana
-
 Brunei Darussalam
-
 Brésil
-
 Bulgarie
-
 Cambodge
-
 Cameroun
-
 Canada
-
 Chili
-
 Chine
-
 Chypre
-
 Colombie
-
 Congo
-
 Corée
-
 Costa Rica
-
 Croatie
-
 Cuba
-
 Côte d'Ivoire
-
 Danemark
-
 El Salvador
-
 Espagne
-
 Estonie
-
 Eswatini
-
 Finlande
-
 France
-
 Ghana
-
 Grèce
-
 Géorgie
-
 Haïti
-
 Hong Kong
-
 Hongrie
-
 Inde
-
 Indonésie
-
 Irak
-
 Iran, République islamique
-
 Irlande
-
 Israël
-
 Italie
-
 Jamaïque
-
 Japon
-
 Jordanie
-
 Kazakhstan
-
 Kenya
-
 Kirghizistan
-
 Koweït
-
 Laos
-
 Lesotho
-
 Lettonie
-
 Liban
-
 Libye
-
 Lituanie
-
 Luxembourg
-
 Macédoine du Nord
-
 Madagascar
-
 Malaisie
-
 Malte
-
 Maroc
-
 Mauritius
-
 Mexique
-
 Moldavie
-
 Mongolie
-
 Montenegro
-
 Mozambique
-
 Myanmar
-
 Namibie
-
 Nigeria
-
 Norvège
-
 Nouvelle-Zélande
-
 Népal
-
 Oman
-
 Ouganda
-
 Ouzbékistan
-
 Pakistan
-
 Palestine
-
 Panama
-
 Papouasie-Nouvelle-Guinée
-
 Paraguay
-
 Pays-Bas
-
 Philippines
-
 Pologne
-
 Portugal
-
 Puerto Rico
-
 Pérou
-
 Qatar
-
 R. dém. du Congo
-
 Roumanie
-
 Royaume-Uni
-
 Rwanda
-
 République dominicaine
-
 Réunion
-
 Serbie
-
 Singapour
-
 Slovaquie
-
 Slovénie
-
 Somalie
-
 Sri Lanka
-
 Suisse
-
 Suède
-
 Syrie
-
 Tadjikistan
-
 Taiwan, Province de Chine
-
 Tanzanie
-
 Tchéquie
-
 Thaïlande
-
 Trinité-et-Tobago
-
 Tunisie
-
 Turquie
-
 Ukraine
-
 Uruguay
-
 Venezuela
-
 Vietnam
-
 Yémen
-
 Zambie
-
 Zimbabwe
-
 Égypte
-
 Émirats Arabes Unis
-
 Équateur
-
États-Unis
-
 Éthiopie
- Forex
- Crypto












