O tweet foi excluído pelo autor.
Mas guardámos tudo 🙂.

Dois grandes incidentes de segurança envolvendo a Coldcard e a Ledger abalaram a confiança nas hardware wallets de criptomoedas. Os ataques expuseram vulnerabilidades em dispositivos há muito considerados uma das formas mais seguras de armazenar Bitcoin. Agora, Peter Todd, Jack Mallers e outras figuras proeminentes do setor questionam se as hardware wallets dedicadas valem os riscos ou se abordagens alternativas oferecem melhor proteção.
Este artigo foi traduzido do original. Leia a versão original do nosso correspondente aqui.
2026 foi, possivelmente, o pior ano já registrado em incidentes de segurança relacionados ao Bitcoin. Não necessariamente pela quantidade de Bitcoin perdida, mas pelo impacto de dois dos piores ataques do ano sobre aquilo que por muito tempo foi tratado como o padrão-ouro do armazenamento de criptoativos: as hardware wallets. Especialistas em custódia agora questionam abertamente se faz sentido usar hardware específico para criptomoedas, enquanto outros observam que compartilham suas reservas sobre esses dispositivos há anos. É claro que muitos também argumentam que abandonar completamente as hardware wallets seria uma reação exagerada.
Como lembrete, a Coinkite revelou durante o verão que um bug de firmware, existente desde 2021, fazia alguns dispositivos Coldcard gerar seeds com aleatoriedade fraca, permitindo que invasores recriassem chaves privadas offline e esvaziassem os fundos. Os usuários haviam confiado no firmware de um único fornecedor para executar a tarefa mais básica de uma wallet, gerar um segredo aleatório, sem uma maneira fácil de saber que algo havia dado errado.
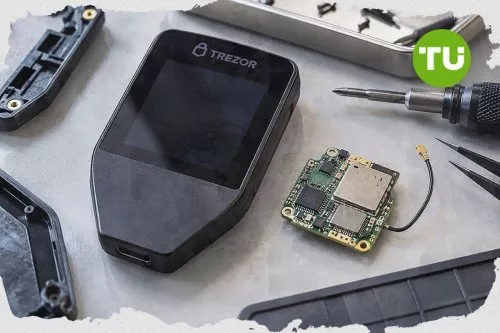
Então, neste mês, a Ledger confirmou que invasores estavam abrindo dispositivos genuínos e instalando implantes personalizados que liam as frases de recuperação na tela durante a configuração e as enviavam por uma conexão celular. O secure chip da Ledger nunca foi violado; o problema era que ninguém conseguia verificar facilmente se o dispositivo em suas mãos era o mesmo que havia saído da fábrica, sem alterações.
Estimativas de terceiros apontam prejuízos superiores a $100 milhões em cada caso, no ataque à cadeia de suprimentos da Ledger e no incidente da Coldcard, deixando claro por que há tanta paranoia no setor cripto quando o assunto é armazenamento seguro de fundos.
O CEO da Strike, Jack Mallers, apresentou recentemente vários inconvenientes gerais das hardware wallets em seu programa. "As hardware wallets, na minha opinião, são mais arriscadas do que o mercado ou o público em geral parece acreditar", afirmou. Ele acrescentou: "Há muita confiança implícita envolvida, como no envio de um dispositivo que não foi adulterado, na cadeia de suprimentos. Há tantas partes envolvidas."
Ver publicação no X Carregando...
Mallers também observou que o firmware de código aberto ainda precisa de revisores em número suficiente para ser confiável, comparando a base relativamente pequena de contribuidores da Coldcard com a base muito maior do Bitcoin Core. A compra de uma hardware wallet também pode expor os e-mails e endereços de entrega dos clientes caso fornecedores ou parceiros sofram vazamentos de dados, afirmou, citando vazamentos anteriores de dados de clientes da Ledger e um incidente recente envolvendo a empresa de logística da Trezor.
"Agora os hackers sabem onde você mora e estamos vendo ataques físicos contra as pessoas", afirmou, apontando para o aumento dos ataques da "$5 wrench" contra detentores de criptoativos nos últimos dois anos.
Uma possível fraqueza das hardware wallets é justamente o que as torna úteis: elas são construídas para uma única finalidade. Quem compra uma está sinalizando que pode estar armazenando chaves privadas valiosas, tornando esses dispositivos alvos atraentes para ataques à cadeia de suprimentos.
O colaborador do Bitcoin Core, Peter Todd, há muito tempo evita esses dispositivos por esse motivo. "Eu pessoalmente não uso hardware wallets", escreveu no X. "Confio na segurança do @QubesOS em conjunto com hardware comum (por exemplo, laptops ThinkPad e Raspberry Pis) comprados anonimamente."
Todd argumentou que hardware genérico é muito mais difícil de atacar porque um invasor precisaria inserir backdoors em um número enorme de dispositivos para atingir os poucos usados para cripto. "Hardware genérico é uma enorme melhoria em relação às hardware wallets, porque um invasor precisa inserir backdoors em muito mais unidades para atacar um caso de uso de nicho", acrescentou. "Talvez apenas 1 em cada 100 laptops ou Raspberry Pis chegue a armazenar criptomoedas."
Ver publicação no X Carregando...
É claro que essa não é uma opinião nova de Todd. Na verdade, ele e outros defendem esse argumento há pelo menos oito anos. Mallers também apresentou um ponto semelhante em seu programa. Além disso, sugeriu que o Bitcoin Core em um laptop offline pode ser suficiente para holders de longo prazo, enquanto as hardware wallets fazem mais sentido para pessoas que precisam assinar transações com mais frequência.
Dito isso, o CEO da Foundation, Zach Herbert, alertou no X que o hardware DIY também não é uma solução definitiva. "Quanto tempo falta para vendedores da Amazon modificarem Raspberry Pis e outras placas de desenvolvimento, na esperança de que alguém as use para armazenar Bitcoin ou criptoativos?", questionou.
Ver publicação no X Carregando...
Nem todos estão prontos para desistir das hardware wallets. A Coinkite defendeu o design de seu case transparente como uma forma de os usuários identificarem componentes substituídos ou implantes. A Ledger, por sua vez, classificou o incidente como um ataque à distribuição, e não como uma falha de seu secure chip ou sistema operacional. A Ledger também afirma que seu próximo dispositivo, o Ledger Atom, teria impedido o tipo específico de exploit usado no ataque à cadeia de suprimentos.
Outros dizem que as hardware wallets podem se tornar mais seguras ao gerar seeds com lançamentos de dados, em vez de confiar na aleatoriedade do dispositivo. "É por isso que trazer sua própria entropia é o caminho mais seguro e simples", escreveu Shinobi, editor técnico e de opinião da Bitcoin Magazine, no X.
Ver publicação no X Carregando...
Herbert defendeu a detecção física e ativa de adulterações e uma fabricação mais confiável, enquanto Todd destacou métodos de envio que evidenciam violações, como o Entropy Seal, como algo que a Ledger deveria ter usado. Herbert também apontou outra forma de reduzir os riscos. "A multisig teria protegido você neste caso, mas não tenho certeza se uma passphrase teria", escreveu.
Ver publicação no X Carregando...
Esse é o argumento a favor da multisig com múltiplos fornecedores, na qual as chaves são distribuídas entre dispositivos de fabricantes diferentes, para que um único dispositivo comprometido não consiga movimentar os fundos. Segundo Ivy Galindo, chefe de growth marketing da BitGo, nenhum dos Bitcoins roubados no exploit da Coldcard ou no ataque ao revendedor da Ledger veio de uma configuração multisig.
"A multisig com múltiplos fornecedores protege você contra ataques à cadeia de suprimentos", escreveu também Jameson Lopp, cofundador da Casa, observando que os usuários da Casa não foram afetados pelo ataque à Ledger. Provedores de custódia assistida, como Casa e Unchained, oferecem essas configurações para usuários que querem ajuda para gerenciá-las sem abrir mão totalmente do controle de suas chaves.
Ver publicação no X Carregando...
Os incidentes deste ano devem levar os detentores de criptoativos a reconsiderar como protegem seu Bitcoin e outros ativos digitais. A lição não é necessariamente que as hardware wallets sejam inúteis, mas que nenhum dispositivo ou empresa merece confiança cega.
Ver publicação no X Carregando...
A triste realidade é que algumas pessoas podem estar em melhor situação obtendo exposição ao Bitcoin por meio de um ETF ou de uma empresa de tesouraria de Bitcoin, caso não consigam proteger suas moedas por conta própria e não tenham alguém de confiança para ajudá-las. É uma mensagem difícil em um sistema criado justamente para eliminar terceiros confiáveis. Como afirmou no X Paul Sztorc, fundador e CEO da LayerTwo Labs: "É difícil terceirizar a Responsabilidade Pessoal."

 Afeganistão
 Albânia
 Alemanha
 Angola
 Argentina
 Argélia
 Arménia
 Arábia Saudita
 Austrália
 Azerbaijão
 Bahamas
 Bangladesh
 Barém
 Bielorrússia
 Bolívia
 Botsuana
 Brasil
 Brunei Darussalam
 Bulgária
 Bélgica
 Camarões
 Camboja
 Canadá
 Cazaquistão
 Chile
 China
 Chipre
 Chéquia
 Colômbia
 Congo
 Coreia
 Costa Rica
 Costa do Marfim
 Croácia
 Cuba
 Dinamarca
EUA
 Egito
 El Salvador
 Emirados Árabes Unidos
 Equador
 Eslováquia
 Eslovénia
 Espanha
 Estónia
 Eswatini
 Etiópia
 Filipinas
 Finlândia
 França
 Gana
 Geórgia
 Grécia
 Haiti
 Hong Kong
 Hungria
 Indonésia
 Iraque
 Irlanda
 Irão, República Islâmica
 Israel
 Itália
 Iémen
 Jamaica
 Japão
 Jordânia
 Kuwait
 Laos
 Lesoto
 Letónia
 Lituânia
 Luxemburgo
 Líbano
 Líbia
 Macedônia do Norte
 Madagáscar
 Malta
 Malásia
 Marrocos
 Maurícia
 Moldova
 Mongólia
 Montenegro
 Moçambique
 Myanmar
 México
 Namíbia
 Nepal
 Nigéria
 Noruega
 Nova Zelândia
 Omã
 Palestina
 Panamá
 Papuásia-Nova Guiné
 Paquistão
 Paraguai
 Países Baixos
 Peru
 Polónia
 Porto Rico
 Portugal
 Qatar
 Quirguizistão
 Quénia
 RD Congo
 Reino Unido
 República Dominicana
 Reunião
 Roménia
 Ruanda
 Singapura
 Somália
 Sri Lanka
 Suécia
 Suíça
 Sérvia
 Síria
 Tailândia
 Taiwan, Província da China
 Tajiquistão
 Tanzânia
 Trinidad e Tobago
 Tunísia
 Turquia
 Ucrânia
 Uganda
 Uruguai
 Uzbequistão
 Venezuela
 Vietnã
 Zimbabué
 Zâmbia
 África do Sul
 Áustria
 Índia